SaaS Platform Geliştirme Rehberi: Multi-Tenant Mimari, Abonelik ve Ölçeklenebilir Bulut Altyapısı
SaaS ürün geliştirme, multi-tenant veri mimarisi, abonelik yönetimi, ödeme, güvenlik, DevOps, ölçümleme ve ölçekleme konularında kapsamlı teknik rehber.
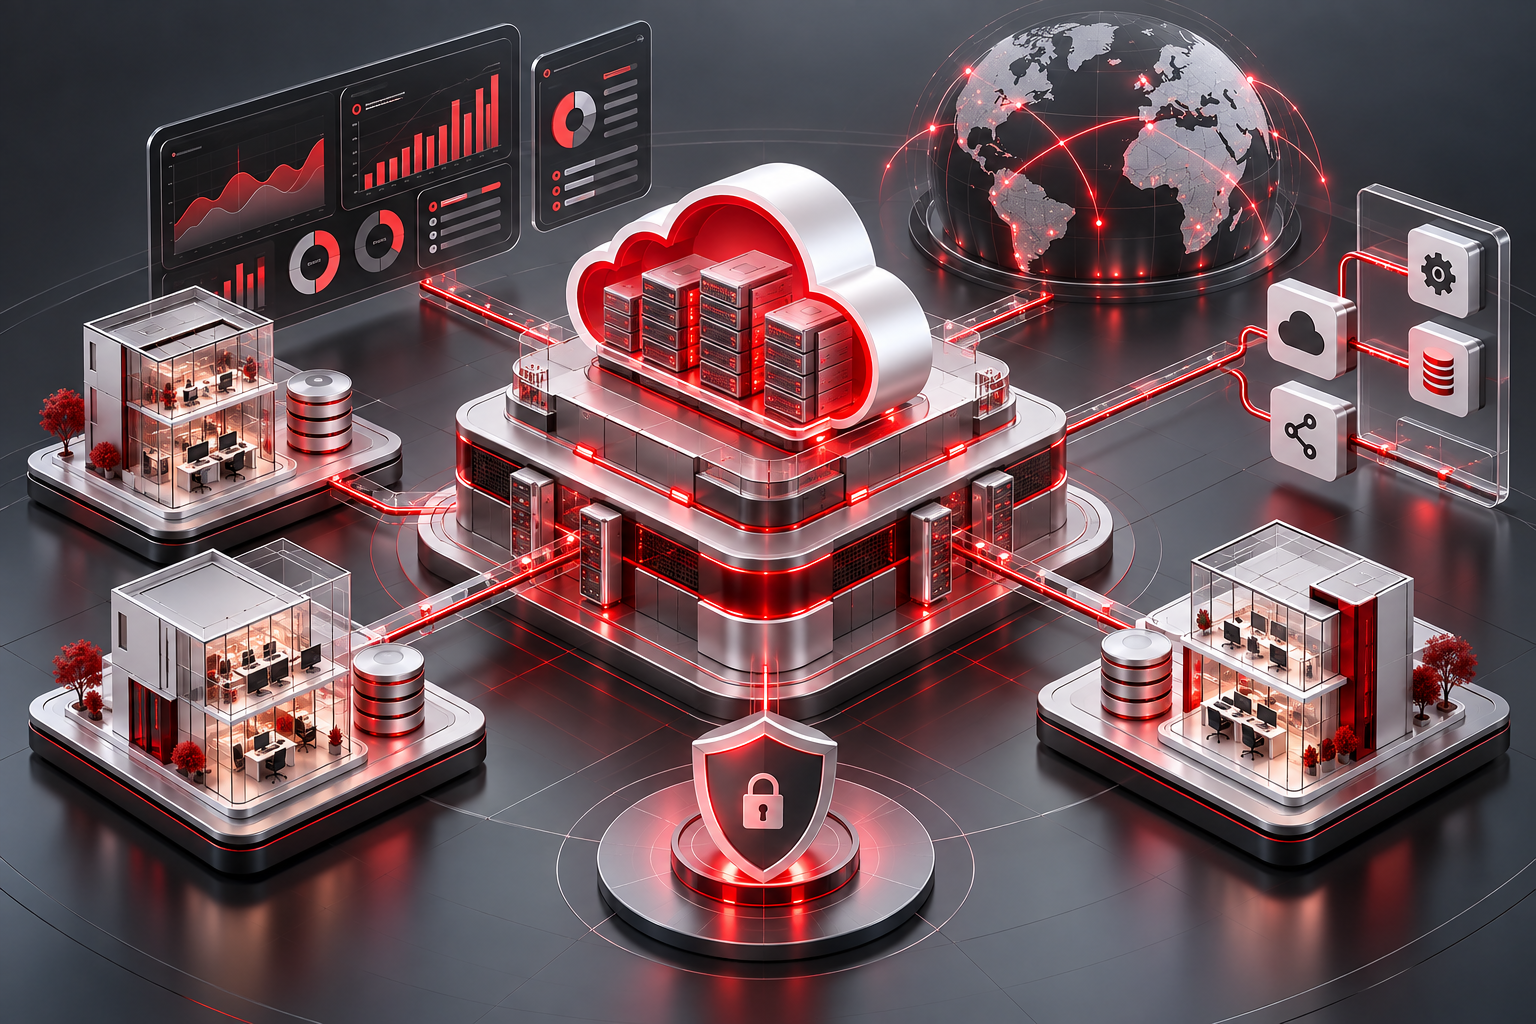
SaaS ürünü geliştirmek, mevcut bir web uygulamasına ödeme ekranı eklemekten çok daha kapsamlıdır. Kiracı izolasyonu, abonelik yaşam döngüsü, yetkilendirme, güvenlik, ölçümleme, destek operasyonu ve kesintisiz dağıtım ilk günden birlikte tasarlanmalıdır. Bu rehber, B2B veya B2C SaaS fikrini ölçeklenebilir bir ürüne dönüştürmek isteyen ekipler için teknik ve ticari karar çerçevesi sunar.
SaaS ürün stratejisi ve doğrulanabilir MVP
İyi bir SaaS MVP, mümkün olan en az ekranı değil, müşterinin ödeme yapacağı temel sonucu sunar. Hedef segment daraltılmalı, mevcut alternatifler incelenmeli ve ürünün neden vazgeçilmez olacağı netleştirilmelidir.
Keşif aşamasında kullanıcı rolleri, ana iş akışları, fiyatlandırma varsayımları, entegrasyonlar ve başarı metrikleri tanımlanır. Aktivasyon süresi, deneme sürümünden ücretliye geçiş ve ilk değer anı gibi ölçüler ürün kararlarını yönlendirir.
- Ideal Customer Profile ve problem doğrulama
- MVP kapsamı ve sürüm yol haritası
- Paketler, kotalar ve fiyatlandırma hipotezi
- Aktivasyon, retention ve gelir metrikleri
Multi-tenant veri mimarisi seçenekleri
Paylaşımlı veritabanı ve tenant_id yaklaşımı operasyonel olarak verimlidir ancak güçlü veri erişim kuralları gerektirir. Tenant başına şema daha yüksek izolasyon sunarken migration ve bağlantı yönetimini karmaşıklaştırır. Ayrı veritabanı ise regülasyon ve büyük kurumsal müşteri ihtiyaçlarında değerlidir fakat maliyeti yüksektir.
Seçim müşteri sayısı, veri hassasiyeti, özelleştirme ihtiyacı ve operasyon ekibine göre yapılmalıdır. Hangi model seçilirse seçilsin tenant bağlamı her sorguda doğrulanmalı, cache ve dosya depolama katmanlarında da izolasyon korunmalıdır.
Kimlik, rol ve kurumsal erişim yönetimi
SaaS platformlarında kullanıcı, organizasyon, ekip, rol ve davet ilişkileri doğru modellenmelidir. Basit admin/kullanıcı ayrımı büyüyen B2B ürünlerde yetersiz kalır. İzinler kaynak ve eylem düzeyinde tanımlanmalı; kritik değişiklikler denetim kayıtlarına yazılmalıdır.
Kurumsal müşteriler zamanla SSO, SAML, SCIM, MFA ve IP kısıtı isteyebilir. Bu ihtiyaçların tamamı MVP’de uygulanmasa bile mimari ileride eklenmelerini engellememelidir. Hesap kurtarma ve oturum iptali güvenlik tasarımının temel parçasıdır.
Abonelik, faturalama ve ödeme orkestrasyonu
Aylık ve yıllık planlar, deneme süresi, kupon, ara dönem yükseltme, kullanım bazlı fiyatlandırma, vergi ve başarısız ödeme senaryoları abonelik motorunun parçasıdır. Ödeme sağlayıcısının başarılı yanıtı tek başına yetmez; webhook olayları idempotent biçimde işlenmeli ve finansal kayıtlarla uzlaştırılmalıdır.
Paket yetkileri kod içine dağılmamalı, merkezi bir entitlement katmanında yönetilmelidir. Böylece fiyatlandırma değişiklikleri ve kurumsal özel anlaşmalar ürün mantığını kırmadan uygulanabilir.
Bulut, DevOps ve kesintisiz dağıtım
Başlangıçta gereksiz mikroservis karmaşıklığı yerine modüler ve gözlemlenebilir bir mimari tercih edilebilir. Uygulama stateless çalışmalı, dosyalar nesne depolamada tutulmalı ve arka plan işleri kuyruk sistemiyle ayrılmalıdır.
CI/CD hattı test, güvenlik taraması, migration ve geri alma adımlarını otomatikleştirir. Log, metrik ve trace verileri ortak bir gözlemlenebilirlik katmanında toplanır. Otomatik ölçekleme ancak gerçek darboğaz ölçüldükten sonra yapılandırılmalıdır.
- Konteyner veya yönetilen çalışma ortamı
- Veritabanı yedekleme ve point-in-time recovery
- Blue-green veya kademeli dağıtım
- Uptime, hata oranı ve gecikme alarmları
SaaS güvenliği ve uyumluluk
Güvenlik yalnızca penetrasyon testi değildir. Güvenli geliştirme yaşam döngüsü, bağımlılık taraması, gizli anahtar yönetimi, en az yetki, veri saklama politikası ve olay müdahale planı birlikte yürütülmelidir.
KVKK kapsamında veri envanteri, işleme amacı, saklama süresi ve silme süreçleri tanımlanır. Kurumsal satışlarda güvenlik anketleri, SLA, yedekleme kanıtları ve alt işlemci listeleri satış sürecinin ayrılmaz parçasına dönüşür.
Büyüme metrikleri ve ölçekleme kararları
MRR, ARR, churn, expansion revenue, CAC payback ve net revenue retention birlikte okunmalıdır. Yüksek kayıt sayısı düşük aktivasyonu gizleyebilir; gelir büyümesi ise artan destek maliyetini maskeleyebilir.
Ürün analitiği tenant ve kullanıcı seviyesinde kurgulandığında hangi özelliklerin elde tutmayı etkilediği görülebilir. Ölçekleme kararı tahmine değil kapasite testi, sorgu profili ve gerçek trafik verisine dayanmalıdır.
Sıkça Sorulan Sorular
SaaS MVP geliştirmek ne kadar sürer?
Temel iş akışı ve entegrasyon sayısına göre çoğu doğrulanabilir B2B SaaS MVP’si 10–20 haftalık bir plan gerektirir.
Multi-tenant mimari güvenli midir?
Doğru izolasyon, erişim politikaları, testler ve gözlemleme ile güvenli olabilir. Risk, tenant bağlamının uygulama ve veri katmanında tutarsız uygulanmasından doğar.
Mikroservisle başlamak gerekir mi?
Her zaman değil. Küçük ekiplerde iyi sınırlandırılmış modüler monolit daha hızlı ve yönetilebilir olabilir; servis ayrımı gerçek ölçek veya ekip ihtiyacı oluştuğunda yapılabilir.
Projeniz için teknik yol haritası oluşturalım
İhtiyaçlarınızı, doğru teknoloji mimarisini ve gerçekçi teslim planını ücretsiz ön görüşmede birlikte değerlendirelim.